

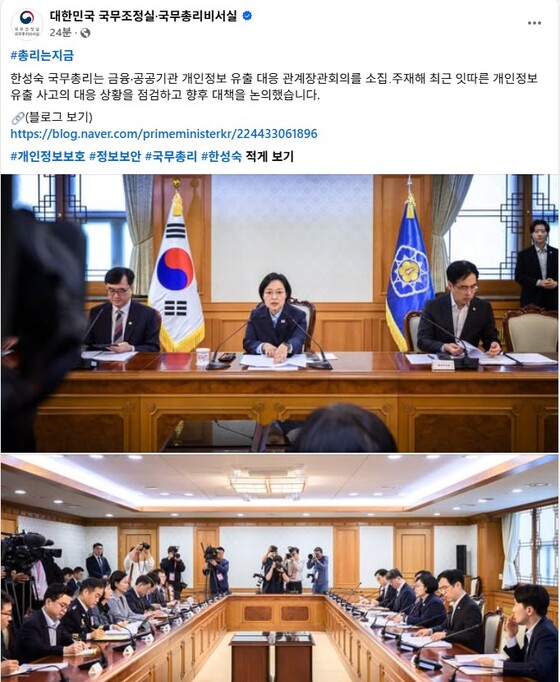
금융기관 해킹에 대응한 보안점검이 금융권 전체로 확대되고, 운영하지 않거나 방치된 정부·공공기관 웹사이트는 폐쇄 등 정리하도록 지시됐습니다. 한성숙 국무총리는 10월 6일 정부서울청사에서 ‘금융·공공기관 개인정보 유출 대응 관계장관회의’를 주재하고 관련 대책을 논의했습니다. 회의에서는 금융기관 고객정보 유출과 공공기관 직원 정보 노출 사고의 대응 상황을 점검했습니다.
금융권 점검과 고객 보호
한 총리는 금융위원회에 정보 유출 범위와 원인을 철저히 분석해 대책을 마련하고, 고객 보호와 피해 보상 조치가 이행되는지 감독하라고 지시했습니다. 보안점검은 전 금융권으로 신속히 확대하도록 했습니다.
산업계와 공공기관에는 추가 정보 유출을 막기 위한 자체 예방활동 강화와 긴급 점검을 당부했습니다. 한 총리는 “인공지능(AI)이 해킹 등에 광범위하게 활용되는 상황에서 정부의 대응방식을 전면 개편해야 한다”고 말했습니다.
미운영 사이트와 보안체계
정부·공공기관이 보유하고 있지만 운영하지 않거나 방치 중인 웹사이트는 폐쇄 등을 통해 정리하도록 주문했습니다. 금융·의료·교육 분야별로 나뉜 정보보안 거버넌스 체계의 대응 역량을 살피고, AI 활성화와 클라우드 사용 보편화 등 환경 변화에 맞춘 개편 방안도 검토하도록 했습니다.
인증 검토와 해킹 수사
개인정보보호위원회가 추진 중인 개인정보보호 인증체계의 적정성을 검토하고, 경찰청에는 모든 역량을 집중해 해킹 세력을 신속히 수사하라고 지시했습니다. 사회관계망서비스(SNS) 등을 통해 가짜정보가 확산돼 국민이 불안해하지 않도록 조사 결과를 신속하고 선제적으로 알릴 것도 당부했습니다.
출처 : 해당 기관 보도자료
· · · · · · · · · ·
관련기사
▶ 금융권 개인정보 유출 2차 피해 대응…금감원, 특별대응기간 운영
▶ 기본소득당, 금융권 AI 해킹 책임과 미래대응기금 실효성 비판
▶ 더불어민주당, 금융권 해킹 대응에 ‘독자 AI 보안모델’ 개발 촉구
· · · · · · · · · ·
한국사회복지저널은 AI 기술의 도움을 받아 보도자료와 복지 정보를 보다 쉽고 정확하게 전달하기 위해 노력하고 있습니다.
